Srbija
 Bosna i Hercegovina
 Slovenija

kibernetički napadi u europi
Hakeri preuzimaju kontrolu nad hladnjacima, a rizik ne prijeti samo supermarketima: Kako se zaštititi?


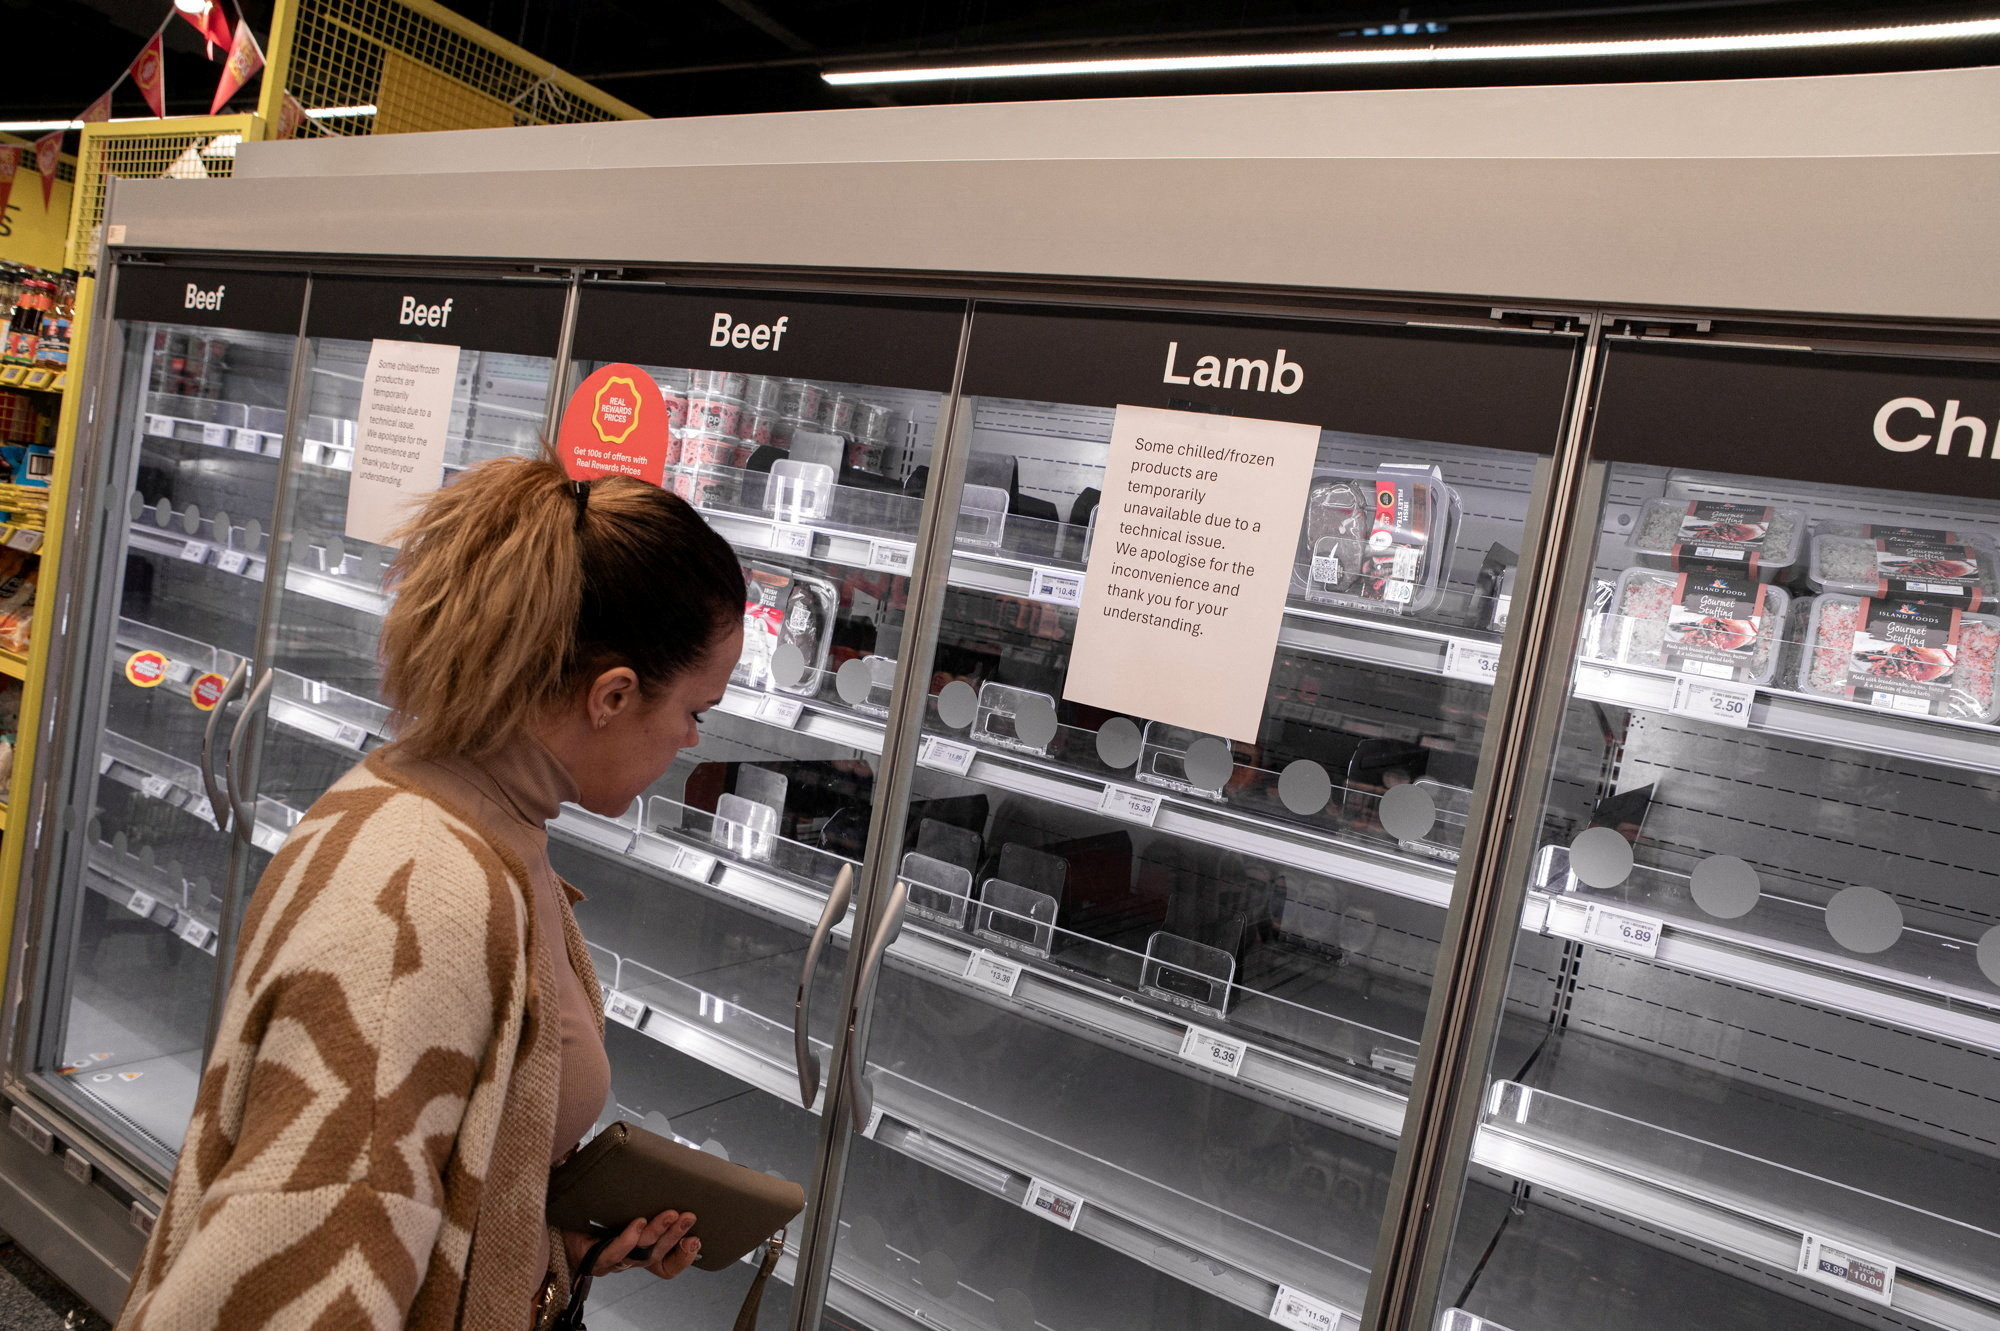
Dok hakeri napadaju rashladne sustave supermarketa diljem Europe, novo istraživanje otkriva da je gotovo 13.000 sustava za upravljanje hlađenjem u 99 zemalja javno dostupno putem interneta. Riječ je o sustavima koji se koriste u supermarketima, bolnicama i na farmama, a mnogi od njih rade na zastarjelom softveru.
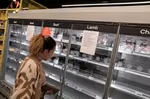
Kibernetički napad pogodio je rashladne sustave desetaka belgijskih supermarketa, zbog čega su trgovine morale baciti hranu vrijednu oko 100.000 eura.
Pogođeno je oko 40 supermarketa Delhaize, najmanje 15 trgovina Carrefoura, pet trgovina Spara te mesarska grupacija De Laet en Van Haver. Belgijski mediji izvijestili su da su temperature u hladnjacima porasle čak do 70 °C.
Glasnogovornik Delhaizea potvrdio je za Euronews da je tvrtka "utvrdila informatički incident koji je pogodio rashladne sustave u nekoliko desetaka trgovina".
Problemi su prijavljeni i u nekoliko trgovina švedskog lanca ICA. Napad je uslijedio nakon sličnog incidenta 12. listopada, kada su hakeri manipulirali rashladnim sustavima u stotinama francuskih supermarketa.
Kako je moguće da netko preuzme kontrolu nad hladnjakom ili zamrzivačem u supermarketu, a da pritom uopće ne mora biti u trgovini?
Zašto su hladnjaci povezani s internetom?
Velikim rashladnim sustavima u supermarketima upravljaju središnje kontrolne jedinice koje reguliraju temperaturu, cikluse odmrzavanja i alarme za svaki hladnjak i zamrzivač u trgovini.
Prema istraživanju koje je u listopadu objavila tvrtka za kibernetičku sigurnost Forescout, povezivanje tih jedinica s internetom već je dugo jedna od mogućnosti koju proizvođači podržavaju.
To serviserima rashladnih sustava omogućuje da na daljinu dijagnosticiraju kvarove i prilagođavaju postavke, umjesto da tehničari moraju dolaziti u svaku pojedinu trgovinu.
Danfoss, jedan od glavnih dobavljača takvih sustava u Europi, navodi da povezivanje rashladnih kontrolnih sustava s internetom obično smanjuje broj nepotrebnih izlazaka servisera za 15 do 30 posto jer se kvarovi mogu otkloniti na daljinu.
Tvrtka također ističe da daljinski nadzor omogućuje supermarketima automatsko vođenje evidencije temperatura, što je obvezno prema propisima o sigurnosti hrane. Na taj način zaposlenici ne moraju ručno provjeravati svaki hladnjak i do četiri puta dnevno.
Ako odgovornosti nisu jasno definirane...
Upute za instalaciju koje izdaju sami proizvođači opisuju kako omogućiti pristup tim sustavima izvana, primjerice konfiguriranjem usmjerivača trgovine tako da internetski promet prosljeđuje prema upravljačkoj jedinici rashladnog sustava.
Problem je, upozorava Forescout, u tome što je odgovornost često podijeljena između više strana.
Servisna tvrtka može upravljati softverom, trgovina može biti vlasnik opreme, a njezin informatički odjel zadužen za internetsku vezu.
Ako odgovornosti nisu jasno definirane, "nijedna strana možda nema potpun uvid u uslugu koja je izložena vanjskom pristupu", napisali su istraživači.
Dio opreme također je zastario. Jedan od Danfossovih kontrolera obuhvaćenih istraživanjem nema proizvođačku podršku još od svibnja 2021. godine, što znači da više ne prima sigurnosna ažuriranja i zbog toga je izložen riziku od napada izvana.
Koliko je velik rizik?
Koristeći Shodan, tražilicu koja indeksira uređaje povezane s internetom, Forescout je otkrio 12.976 javno dostupnih sustava za upravljanje hlađenjem na 6.017 internetskih adresa u 99 zemalja i teritorija.
Većina pripada dvjema skupinama proizvoda: sustavima Copeland i Dixell XWEB (7.075) te Danfoss StoreView (4.697).
Među Danfossovim sustavima čak 80 posto koristi verziju ugrađenog softvera stariju od one koja ispravlja poznate sigurnosne propuste.
Važno je naglasiti da se navedeni podaci odnose na sustave koji su izloženi mogućim napadima, a ne na one koji su već hakirani.
Rizik se ne odnosi samo na supermarkete. Isti sustavi koriste se u prehrambenoj industriji, vinarijama, skladištima voća, na farmama...
Napadačima pritom nije potreban posebno sofisticiran zlonamjerni softver.
Jednom kada dobiju pristup sustavu, mogu koristiti njegove uobičajene funkcije kako bi mijenjali temperaturu, pokretali cikluse odmrzavanja ili isključivali alarme.
Forescout upozorava da takve promjene mogu izgledati kao sasvim uobičajene aktivnosti sustava.
Što se može poduzeti?
Glavna preporuka Forescouta jest uklanjanje sustava za upravljanje hlađenjem s javno dostupnog interneta te omogućavanje pristupa serviserima isključivo putem sigurnih alata za daljinsko povezivanje.
Tvrtka također preporučuje zamjenu opreme koja više ne prima sigurnosna ažuriranja.
Uz to, savjetuje ukidanje zajedničkih lozinki koje koriste servisne tvrtke te uvođenje zasebnih korisničkih računa s višefaktorskom autentifikacijom.
Preporučuje se i vođenje evidencije o tome tko mijenja sigurnosno osjetljive podatke i postavke sustava.
Kakvo je tvoje mišljenje o ovome?
Pridruži se raspravi ili pročitaj komentare


Kakvo je tvoje mišljenje o ovome?
Pridruži se raspravi ili pročitaj komentare
NAJČITANIJE



Najnovije
ZDRAVLJE

LIFESTYLE
SHOWBIZ